Imagine esta cena: a recepção está atendendo uma chegada quando o telefone toca. Do outro lado, um hóspede pergunta se precisa fazer um novo pagamento para não perder a reserva. A mensagem que ele recebeu conhece seu nome e as datas da viagem. Parece convincente. Mas aquela cobrança não foi confirmada pela hospedagem.
“Isso aconteceu na minha hospedagem. E agora?” Essa é a pergunta que queremos ajudar você a responder. A cena é ilustrativa, mas a decisão é concreta: o que a equipe faz depois de receber o aviso?
O hóspede precisa de uma orientação confiável. A equipe precisa saber a quem recorrer. E você, hoteleiro, precisa cuidar do problema sem transformar o balcão numa central de boatos.
Segurança não termina na escolha de uma senha, nem pode ser resumida à promessa de um sistema. Ela também aparece no jeito como a hospedagem confirma um pedido, organiza o atendimento e responde quando alguém está preocupado. É sobre essa parte da operação que vamos conversar.
Duas situações parecidas que pedem apurações diferentes
Uma pessoa diz que comprou uma estadia num perfil com as suas fotos. Você procura, mas a reserva não aparece. Outra pessoa tem uma reserva real, com datas corretas, e recebeu uma cobrança que não reconhece. Em ambos os casos alguém está preocupado. Mas a investigação não deveria começar pela mesma conclusão.
No primeiro, confira se há um distribuidor autorizado antes de classificar a venda como falsa. Se alguém estiver se passando pela hospedagem, registre o endereço e o anúncio e use os canais oficiais de denúncia. Uma foto publicada pode ser copiada sem que tenham invadido seu sistema.
No segundo, a combinação de informações reais exige atenção específica. Localize a reserva, confira o procedimento de cobrança e encaminhe o caso aos responsáveis. Saber nome e datas não comprova de onde os dados vieram, nem identifica sozinho o canal envolvido.
O cuidado comum é não abandonar a pessoa enquanto se verifica. “Não encontrei sua compra” não deveria significar “não tenho nada a ver com você”. Podemos acolher o relato, orientar os caminhos oficiais e preservar evidências sem assumir uma responsabilidade ainda não avaliada ou prometer reembolso.
Fonte: CERT.br sobre como agir após um golpe.
Quando o caminho conhecido leva para o lugar errado
Dois clientes meus passaram, no passado, por um problema que deu muita dor de cabeça: o link de site nos seus perfis do Google foi alterado para um destino de golpista. Não confirmamos se a origem foi o site, o computador, a conta ou outro caminho. Não seria correto transformar essa dúvida em diagnóstico.
Mas o aprendizado é muito concreto. Imagine alguém que pesquisa pelo nome certo da pousada, reconhece suas fotos e clica para reservar. Se o destino estiver errado, uma aparência familiar pode conduzir a uma negociação que a hospedagem não autorizou.
Por isso, manter o site não basta. É importante conferir também os caminhos que levam até ele. O Google informa que o Perfil da Empresa pode receber atualizações de diferentes fontes, inclusive sugestões de usuários. Uma alteração isolada não prova invasão. Fonte: atualizações no Perfil da Empresa.
Nossa sugestão operacional é definir quem revisa os links publicados, acompanha notificações e confere os contatos na Pesquisa, no Maps e nos canais de reserva. A frequência deve caber na operação; revise também após mudanças de equipe, prestador ou domínio. Não siga por um destino suspeito para testar uma cobrança.
Quem administra o perfil precisa ser identificado. O Google permite usar contas individuais e permissões, sem compartilhar uma senha entre funcionários ou prestadores. Fonte: proprietários e administradores.
E o site precisa de manutenção: atualizações do sistema, tema e extensões, componentes confiáveis, backups e conferência após mudanças. Escolher uma plataforma conhecida não elimina esses cuidados. Combine com o responsável técnico como proteger também hospedagem, domínio e acessos. A Hostinger inclui essas responsabilidades do proprietário entre suas orientações. Fonte: cuidados de segurança para sites.
Sua identidade oficial precisa ser fácil de conferir
O hóspede não deveria ter que investigar sua empresa para saber onde pedir ajuda. Um site em domínio próprio pode reunir telefone, e-mail, endereço, razão social/CNPJ e links exatos das redes e dos canais de reserva autorizados. A confirmação legítima da viagem pode apresentar essa referência antes de surgir uma dúvida.
Vale fazer o caminho inverso: seus perfis nas redes, no Google, nas OTAs e nas metabuscas apontam para as mesmas informações? Um telefone antigo e um link errado podem comprometer o atendimento mesmo sem uma fraude.
Marca registrada também tem seu papel. O INPI explica que o registro protege a exclusividade de uso no Brasil dentro do ramo de atividade. Não é uma barreira técnica que impede copiar uma fotografia. Da mesma forma, domínio, CNPJ e Cadastur ajudam a verificar a identidade, mas podem ser reproduzidos por terceiros e não validam sozinhos um pagamento. Fontes: INPI e Ministério do Turismo.
A voz da hospedagem também precisa ser coerente. Não apenas a cor ou o logo, que alguém pode imitar, mas o procedimento: quem se apresenta, por que está fazendo contato, o que foi combinado e como conferir uma mudança. Não publique “nunca cobramos antecipado” se o seu negócio aceita antecipação. O padrão precisa ser verdadeiro.
O impacto vai além de um Pix
Em outro caso, publicado em novembro de 2024 pela Polícia Civil de Goiás, uma vítima pagou R$ 480 por Pix por uma falsa reserva e depois foi bloqueada. Fonte: Polícia Civil de Goiás.
É um caso específico, não uma média de perdas nem uma medida da frequência nacional dos golpes na hotelaria. Ele mostra um prejuízo documentado sem transformar esse recorte em uma estatística do setor.
Nossa leitura operacional é que o dano pode alcançar a viagem, a confiança e o tempo de atendimento. A hospedagem pode receber uma reclamação por uma venda que não realizou. O hóspede pode chegar sem saber onde dormir. Nessa hora, uma resposta organizada vale mais que uma discussão sobre quem deveria ter desconfiado primeiro.
Se já houve pagamento, oriente contato imediato com o banco por canal oficial. No Pix, existe o Mecanismo Especial de Devolução, sujeito à análise e às condições do caso; recuperar o dinheiro não é garantido. Fonte: Banco Central.
Saber os dados da reserva não prova quem está falando
“Mas a mensagem sabia tudo. Como poderia não ser verdadeira?”
É uma dúvida compreensível. Quando alguém conhece detalhes da nossa viagem, tendemos a reconhecer aquela pessoa como parte do atendimento. Só que reconhecer a informação é diferente de confirmar a origem do pedido.
O CERT.br alerta que informações públicas ou vazadas podem ser usadas para tornar golpes convincentes. A recomendação é confirmar a história por um contato oficial ou já conhecido. Fonte: Golpes Não se Deixe Enganar.
Na hospedagem, isso muda uma conversa inteira. Em vez de perguntar apenas se a mensagem contém dados corretos, precisamos perguntar se a solicitação corresponde ao procedimento real da reserva e se quem a enviou está autorizado a fazê-la.
Essa verificação não deve depender do telefone ou do link que veio justamente na mensagem em dúvida. A pessoa pode retomar um contato que já tinha confirmado antes, ou acessar por conta própria o canal oficial apropriado para aquela reserva.
Uma regra simples para levar à equipe: informação reconhecível ajuda a localizar o atendimento; não basta para autorizar uma ação.
A pressa não pode decidir pelo hoteleiro
Na recepção, muita coisa acontece ao mesmo tempo. Um hóspede quer a chave. Outro precisa de uma nota. Há uma mala esperando, um telefone tocando e uma tarefa que ninguém pode esquecer.
Agora imagine que alguém acrescenta uma urgência a esse cenário: “precisamos resolver imediatamente”. A equipe pode sentir que parar para conferir é atrapalhar o serviço.
É justamente aí que um combinado faz diferença. O CERT.br destaca a pressa e a ameaça entre os sinais usados para induzir uma reação impulsiva. Fonte: Golpes Não se Deixe Enganar.
Nossa aplicação prática dessa orientação é dar à equipe permissão para interromper uma ação sensível e verificar. Não é interromper a hospitalidade. É impedir que a vontade de ajudar dispense uma confirmação necessária.
Uma frase possível, sem confronto: “Vou conferir essa solicitação pelo nosso procedimento antes de seguir. Assim consigo orientar você corretamente.”
Não precisa de discurso assustador. Precisa de um caminho que todos conheçam, inclusive no turno em que o gestor não está presente.
O hóspede preocupado não precisa de uma bronca
Se alguém recebeu uma mensagem suspeita, começar com “você não deveria ter clicado” não resolve a reserva e ainda pode fazer a pessoa esconder informações importantes.
A primeira resposta deve acolher a dúvida e orientar a próxima ação. Por exemplo:
Obrigado por nos avisar. Vamos conferir sua reserva e essa solicitação pelo nosso atendimento oficial. Enquanto verificamos, não prossiga pelo contato em dúvida. Não precisamos que você nos envie senha ou código de acesso.
Este é um modelo de atendimento, não uma confirmação de que existe fraude em determinado caso. A equipe deve adaptá-lo ao que realmente sabe, sem dizer que a reserva está garantida, que nenhum dado foi afetado ou que um valor será devolvido antes de verificar.
Depois vem a apuração discreta: localizar a reserva no sistema, conferir o que está registrado e encaminhar a situação ao responsável. Uma dúvida individual não deve virar um print com dados pessoais circulando em grupos de funcionários.
Se houve pagamento ou informação fornecida, a orientação depende do ocorrido. O responsável deve indicar os próximos passos e, quando pertinente, orientar o contato com a instituição financeira por um canal oficial. Não prometer recuperação de dinheiro.
Um combinado curto vale mais que uma orientação perdida
Pense no funcionário que começa um turno sem ter participado da última reunião. Ele conseguiria responder estas perguntas?
- Quem verifica uma cobrança inesperada ou uma mensagem suspeita?
- Onde estão os canais que a equipe deve usar para confirmar?
- Quem assume o acompanhamento do hóspede e quando dá o próximo retorno?
Se cada pessoa inventar uma resposta, o atendimento fica irregular. Se o caminho estiver claro, a equipe não precisa improvisar sob pressão.
Uma sugestão é registrar esses combinados num lugar restrito, acessível a quem atende, e praticá-los com uma situação fictícia. Não é necessário usar dados de hóspedes nem mostrar um golpe real para ensinar a decisão.
Também vale revisar cuidados básicos das contas usadas na operação. O CERT.br recomenda senhas fortes, verificação em duas etapas e não compartilhar senhas ou códigos. São cuidados gerais; sua aplicação deve seguir as orientações do responsável por cada serviço. Fonte: Golpes Evite Fraudes.
Suporte ágil e resposta clara: o hóspede precisa de um próximo passo
Quando há um problema, o silêncio cria espaço para especulação. Mas falar antes de verificar pode produzir outro problema: transformar uma suposição em garantia.
Nossa recomendação para a operação é separar quatro informações: o que foi confirmado, o que ainda está em apuração, o que o cliente deve fazer agora e quando receberá novo retorno.
É diferente dizer “está tudo resolvido” e explicar “essa solicitação ainda não foi confirmada; estamos verificando e este atendimento continuará acompanhando você”. A segunda resposta reconhece o limite da informação sem abandonar a pessoa.
Um alerta preventivo também não substitui as obrigações de comunicação de um incidente. A ANPD explica os critérios e deveres aplicáveis quando dados pessoais são afetados e há risco ou dano relevante. Essa avaliação exige o responsável por privacidade e, quando necessário, orientação jurídica. Fonte: Comunicação de Incidente de Segurança.
Há algo que o hoteleiro pode organizar desde já: um atendimento que não esconde a dúvida e não inventa certeza. A equipe não precisa conhecer cada detalhe da investigação para ter um responsável e um retorno combinado.
O atendimento precisa continuar depois da primeira resposta
Mesmo depois de uma medida corretiva, é importante avaliar se ainda existem pessoas precisando de orientação. Em um cenário em que informações tenham sido copiadas, por exemplo, interromper o acesso indevido não faz desaparecer automaticamente as cópias já obtidas.
A comunicação não deveria terminar apenas porque uma tela voltou a funcionar. O hóspede pode continuar com dúvidas, e o próximo turno precisa saber o que foi orientado e o que ainda está pendente.
Para quem atende, o acompanhamento precisa ser concreto: quem está responsável, qual foi a última orientação e o que ainda falta verificar. A pergunta útil é “o hóspede sabe qual é o próximo passo?”, não apenas “o sistema está no ar?”.
O que significa escolher um PMS seguro na prática?
Quem procura um PMS seguro para hotéis e pousadas não está procurando uma palavra bonita numa apresentação. Está procurando condições para a equipe trabalhar, dados de hóspedes tratados com cuidado e alguém que saiba orientar quando surgir uma dúvida.
A segurança dos dados no PMS envolve os cuidados técnicos do fornecedor e o uso que a hospedagem faz das contas, dispositivos e informações. Protocolos de segurança ajudam a organizar prevenção e resposta; o nome de um protocolo, sozinho, não demonstra como ele é aplicado. Uma interface clara também não certifica proteção técnica.
O tratamento de tentativas de invasão precisa ser conduzido por responsáveis: avaliar sinais, preservar registros e orientar os próximos passos. Não é trabalho para a recepção improvisar uma investigação. O que ela precisa saber é como encaminhar a suspeita e continuar atendendo sem expor mais informações.
São critérios para uma escolha responsável, não uma promessa de que qualquer PMS elimina todos os riscos. A melhor opção para a sua hospedagem precisa combinar proteção demonstrável, clareza na operação e uma relação de atendimento que faça sentido no seu dia a dia.
Uma tecnologia que entende o balcão da sua hospedagem
Um PMS faz parte do ambiente de trabalho da equipe. Se localizar a reserva, compreender o que aconteceu e seguir a rotina exige uma sequência de buscas confusas, o atendimento também sente essa dificuldade.
No Booking Hacker, a conversa sobre tecnologia parte da operação da hospedagem. Gustavo e Andrea são proprietários do Refúgio da Lagoinha e do Chalé Suíço Bombinhas; Andrea também participou da construção do sistema. Essa proximidade orienta o que queremos tornar mais claro para quem atende.
Na tela do dia da recepção, por exemplo, a equipe acompanha chegadas, saídas e o preenchimento das fichas. Os resumos do mapa ajudam a consultar informações e executar ações frequentes sem abrir toda a reserva. Assim, a conversa com o hóspede não depende de uma busca longa para encontrar cada detalhe.
É desse lugar que nasce o nosso convite: menos energia procurando o próximo passo, mais atenção a quem veio se hospedar. Numa demonstração do Booking Hacker, traga uma situação da sua rotina. Veja como a equipe encontra uma informação e segue o atendimento. Conhecer o sistema com o seu contexto ajuda mais que comparar promessas.
Se uma situação difícil fez você considerar uma troca de PMS, avalie a rotina e o relacionamento com o fornecedor. Você encontra a resposta necessária? O atendimento reconhece a dúvida e orienta o próximo passo? Há responsáveis e retornos combinados? Uma decisão boa precisa de contexto, não apenas de urgência.
Caso escolha mudar, planeje a continuidade: responsáveis, treinamento, conferência das informações necessárias e integrações da hospedagem. Não interrompa a operação atual antes de validar o novo caminho. A migração e o acompanhamento de uma situação anterior são trabalhos que precisam ser organizados, não confundidos.
Peça uma demonstração do Booking Hacker ou conheça o teste grátis.
Um aprendizado para aplicar no próximo turno
Antes de encerrar, leve esta cena à sua equipe: um hóspede recebeu uma cobrança inesperada, ficou preocupado e procurou a recepção. Pergunte quem assume o atendimento, como confirma a solicitação e o que pode dizer sem especular.
Se as respostas forem diferentes, vocês descobriram uma oportunidade de melhorar antes de enfrentar uma situação real.
O guia Hospitalidade sem sustos aprofunda essa prática com uma sequência de ação: verificar, acolher, coordenar a equipe, encaminhar e acompanhar. Inclui modelos de resposta, uma folha de combinados e cuidados para avaliar uma mudança de PMS. Foi pensado para sair da leitura e entrar na operação.
Segurança não é fazer o hóspede sentir medo da viagem. É ajudá-lo a reconhecer o caminho confiável, e dar à equipe condições de cuidar dele com tranquilidade.
Um cuidado que você pode compartilhar com o hóspede
Uma orientação curta, enviada antes de surgir uma dúvida, pode ajudar a pessoa a reconhecer o que precisa conferir. Preparamos o miniguia Reserva tranquila, com a marca Booking Hacker, para a hospedagem compartilhar pelo seu canal real com quem vai viajar.
Ele convida a retomar um contato já confirmado, conferir mudanças de pagamento, não fornecer senhas ou códigos e procurar ajuda diante de uma solicitação estranha. Não pede dados pessoais nem direciona o hóspede a uma oferta de PMS. É uma ferramenta educativa para apoiar a conversa, não uma garantia de proteção.
Ao encaminhar, acrescente na mensagem o contato oficial da sua hospedagem. Não coloque informações de reservas na arte. A identidade Booking Hacker permanece na peça; quem confirma a estadia é a hospedagem pelos seus próprios canais.
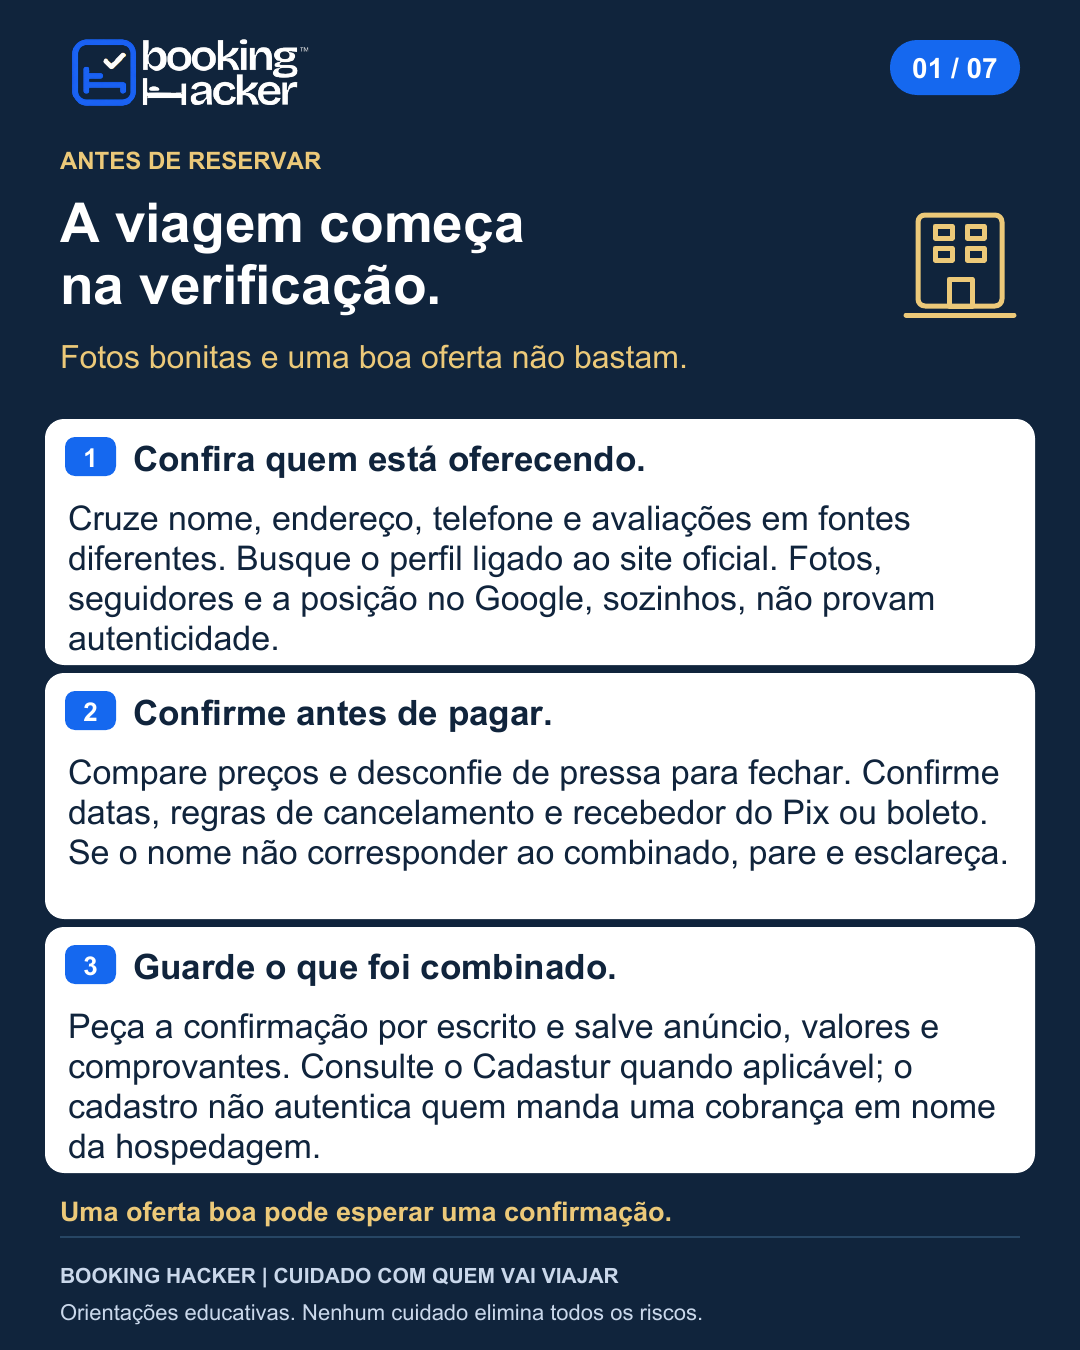
Ver as sete páginas do miniguia · Baixar o PDF para compartilhar · Baixar os textos de apoio
Sobre o autor
Gustavo Melo é hoteleiro e criador do Booking Hacker. Ao lado de Andrea, é proprietário do Refúgio da Lagoinha e do Chalé Suíço Bombinhas. Compartilha aprendizados da operação e conversa sobre tecnologia aplicada à hospitalidade.
Referências e aprofundamento
Este conteúdo combina orientações do CERT.br, ANPD, Ministério do Turismo, Banco Central, INPI e Google com aplicações práticas à hotelaria. Os nomes das instituições são indicados junto às orientações. Os endereços completos e os aprofundamentos estarão na edição de distribuição do e-book; essas fontes não certificam nenhum PMS.